


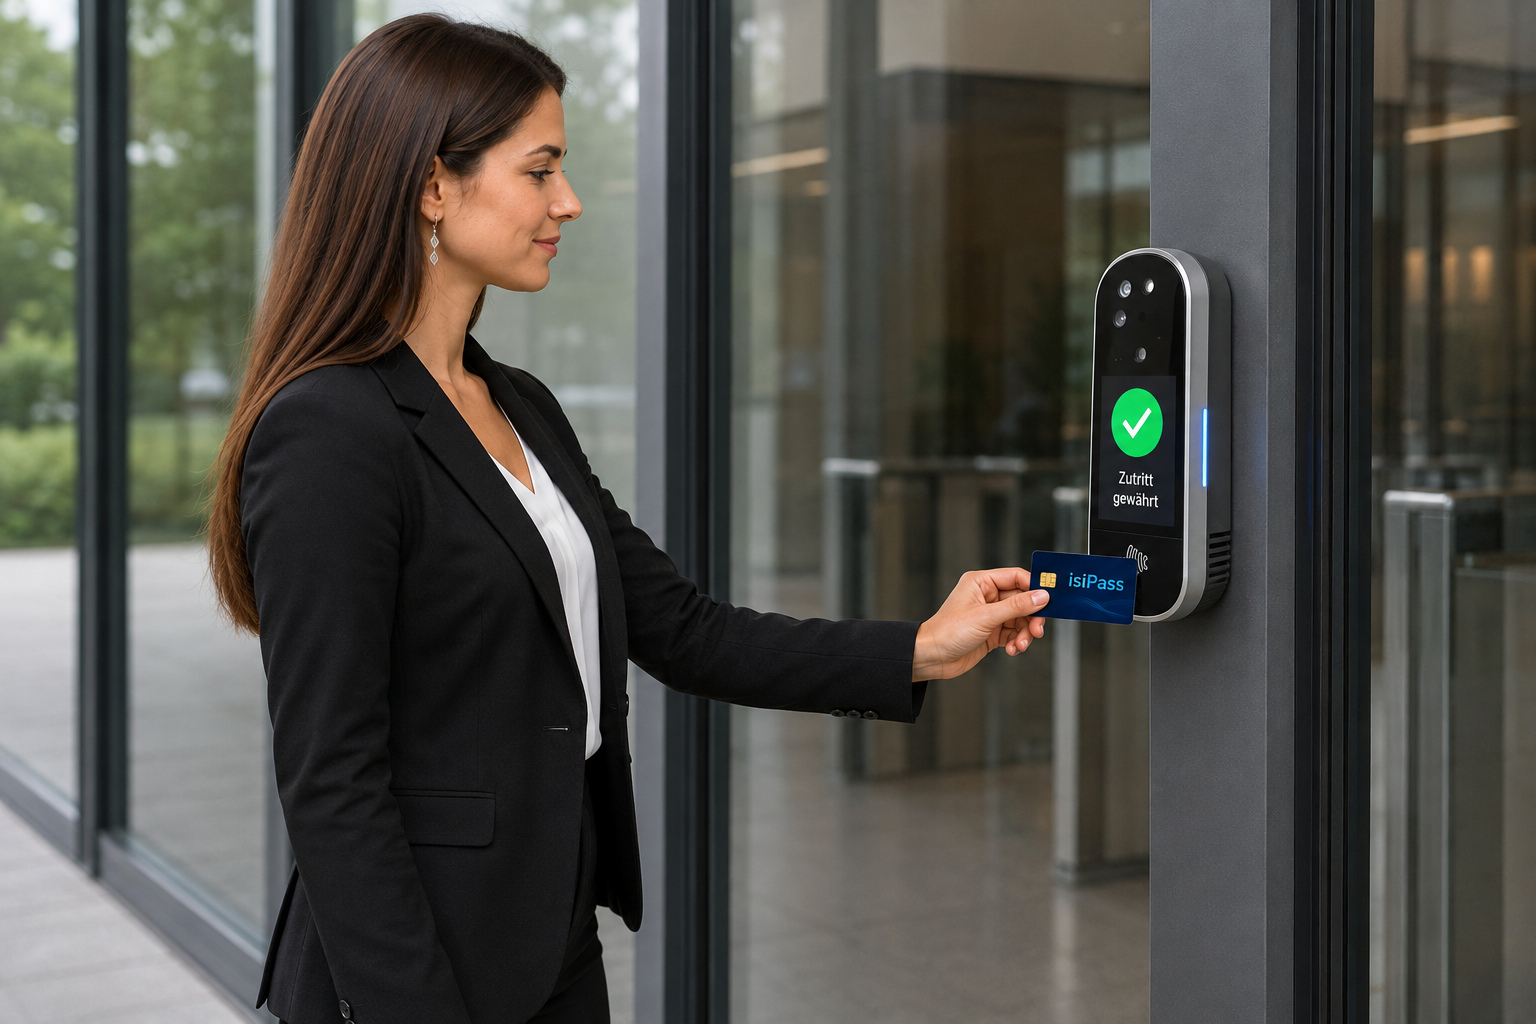
isi:PASS Staff ID


isiPASS-Multi Factor Staff ID
Eingänge sind kritische Infrastruktur
Wer durch Tor und Gate kommt, ist in ihrem Unternehmen. Offene Türen, herumliegende Dokumente. PC mit offenem Bildschirm, unverschlossene Schränke mit Prototypen, Entwürfe von neuen Ideen. Alles wird potentiell zugänglich, oft auch schon ausserhalb der zusätzlich geschützten eigentlichen Forschungs- und Entwicklungsbereiche.
NFC basierte Transonder Chips sind bei Firmen zum Standard Credential für die Zugangskontrolle geworden. Modern in alten Zeiten, aber effektiv nicht viel besser als Schlüssel. Wer den Token hat, kommt durch die Tür. Er bekommt ihn durch Klauen, Klonen oder gegen einen kleinen Gefallen. Die fehlende feste Bindung an eine Person ist eine wesentliche Sicherheitslücke und öffnet Tür und Tor für Missbrauch.
Ein Zusatz an Sicherheit durch Multifaktor Kontrolle
Die Lücke kann durch eine Mehrfaktorkontrolle geschlossen werden. PINs haben sich dafür etabliert. Leider sind sie jedoch auch nicht an die jeweilige Person gebunden. Eine Weitergabe ist ebenso möglich wie bei Schlüsseln oder Karten. Die Einführung eines zweiten Faktors bedeutet in jedem Fall ein Sicherheitszuwachs . Für entschlossene Eindringlinge ist die Hürde allerdings zu überwinden. Social Engineering / Honey Pot Techniken hat gerade bei NVIDIA / Jensen Huang, die Möglichkeiten gezeigt. Die Empfänglichkeit für „nützliche Zahlungen“ oder klarer ausgedrückt für Korruption hängt nur an den versprochenen Vorteilen oder am angebotenen Betrag.
Verlässliche Sicherheit – Multifaktor Kontrolle mit personengebundenen Identitätsnachweisen
Unbefugter Zutritt und mißbräuchlicher Zugang kann nur dadurch zuverlässig unterbunden werden, dass zumindest ein Faktor die physische Anwesenheit des Berechtigten erfordert und die Ausprägung des geprüften Merkmals für diesen typisch ist. Die biometrisch Erkennung ist geeignet diese Aufgabe zu übernehmen. Biometrische Modalitäten wie Fingerlinien, Venen-Muster von Handflächen, Gesichtsmerkmale oder das Muster einer Iris lassen sich statisch hoch signifikant mit einer Person korrelieren. Die Anforderungen an die Erfassungsqualität können so hoch gesetzt werden, dass die Nachahmung durch Masken oder technische Geräte nahezu unmöglich wird.
Anforderungen an biometrische Identitätsprüfung
Bei der Auswahl der Modalität ist zusätzlich die Nutzbarkeit des Merkmals relevant. Systeme bei denen die Erfassung des Merkmals schnell und für den Nutzer ergonomisch abläuft, sind leichter einzuführen. Sie erfahren im Betrieb eine deutliche höhere Akzeptanz im Betrieb und sind damit wesentlich weniger anfällig für „Zurückweisung wegen Nicht-Erkennung“. Berührungslose Systeme ohne Anforderungen an eine exakte Positionierung schaffen die 1:n Erkennung von bis zu 60 Personen pro Minute gegen eine Stichprobe von n=50.000 (IDEMIA Morpho Wave). Moderne 3D Gesichtserkennung mit mehreren Kameras und Infrarot Sensorik kann unter ähnlichen Bedingungen bis zu 50 Personen pro Minute zuverlässig erkennen. (IDEMIA Vision Pass). Die Kapazität der Biometriesysteme liegt damit bei einem Vielfachen der technischen Kapazität physischer Türen, Vereinzelungsanlagen oder Gates.
Biometrie und Privatsphäre
Bilder von Gesichtern und Fingerabdrücken auf Geräten, deren Standort man nicht kennt. Persönliche Daten auf die gefühlt jeder zugreifen und damit etwas anstellen könnte. Ein Bild das von echten und vor allem selbst berufenen Datenschützern gehegt und gepflegt wird. Mythen, die sich aus der Anfangszeit der Verbrechensbekämpfung und einer Technik mit analogen, gerollten Fingerabdrücken auf Karteikarten ableiten. Kombiniert mit dem Catch-Word „persönliche Daten“ wird jedem unwohl, der mit „biometrische Zutrittskontrolle“ konfrontiert wird.
Im richtigen Leben lösen die sogenannten „Warner“ viel mehr Schaden aus, als alles was man sich als Missbrauch von Biometrie vorstellen kann. Warum? Weil sie unberechtigt Bedenken fördern und damit den Einsatz von hocheffizienter Technologie zur Zutrittskontrolle verhindern. Dies wiederum macht den Diebstahl oder die unberechtigte Aneignung von physischen und geistigen Eigentum häufig erst möglich.
Was sind biometrische Datenbanken
Der Mythos „biometrische Daten“ = „Bilder“ trifft nicht zu. Gespeichert wird nicht Biometrie sondern eine mathematisches Abbild eines Merkmals.
Dies wird als Template bezeichnet und ist, vereinfacht gesprochen, eine Summe von Vektoren, die auf spezifische Punkte des Gesichts oder der Fingerkuppe hinweisen. Die Vektoren werden hexadezimal und letztlich als eine Folge von Einsen und Nullen auf einem Datenträger gespeichert. Am Ende bleibt eine Zeichenkette mit maximal 3-4KB übrig.
Werden die Fingerabdrücke von 10.000 Personen erfasst, benötigen sie insgesamt ca. 10MB Speicherplatz. Dies ist die Datenmenge, die ein iPhone von Apple oder ein anderes Smartphone von Samsung oder Xiaomi, beim photographieren einer Pizza produziert.
Wichtig ist jedoch nicht die Datenmenge, sondern die Tatsache, dass in einem Template keinerlei persönliche Information steckt. Es hat sich eingebürgert auch bei gespeicherten Templates von einer biometrischen Datenbank zu sprechen. Biometrische Daten sind darin allerdings keine enthalten. In den Datenbanken von digiMEGRA werden Templates mit einer Referenz gespeichert. Verweise auf Personen sind darin nicht enthalten.
digiMEGRA verfolgt mit diesem Ansatz die Vorgabe der DSGVO, Privatsphäre durch System-Gestaltung oder in der englischen Fassung der GDPR – Privacy by Design. Wenn digiMEGRA eine Person auf der Grundlage ihrer biometrischen Merkmale erkennt, weiß das System nicht um wen es sich handelt oder welche Befugnisse der Person zugeordnet sind. Dies übernimmt die Zutrittskontrolle, von der eine Tabelle mit Mitarbeiter-Referenzen und Rechten geführt wird. Auch auf dieser Ebene ist noch kein Hinweis auf die Person vorhanden. Der von digiMEGRA übermittelte Zeiger verweist lediglich auf eine anderen Zeiger und in der Zutrittskontrolle hinterlegte Rechte. Der Zeiger der ZUKO kann erst durch Unterlagen der Personalabteilung einer Person und damit persönlichen Daten zugeordnet werden. Mißbrauch der auf dieser Ebene erfolgt ist aber dem Human Resource Department, als der HR-Abteilung zuzuordnen und steht weder ursächlich noch technisch in Verbindung zu Biometrie.
„Biometrische Datenbanken“ – Speicherung von Templates
Die Speicherung von Templates kann entweder zentral oder individuell erfolgen. Die zentrale Speicherung (Server Based) hat den Vorteil, dass Rechenzentren maximal gegen Eindringlinge und Veränderungen geschützt werden können. An Kontrollpunkten ist nichts weiter nötig. Es genügt das biometrische Merkmal um sich Auszuweisen und Zutritt zu erhalten. „Hands Free“ Single Factor Systeme werden, aufgrund der einfachen Handhabung und des damit verbundenen Komforts geschätzt. Überall dort wo „Single Factor Control“ den Sicherheitsansprüchen genügt, ist die zentrale Speicherung der Templates die Organisation der Wahl. Die Einführung ist leicht und eine sukzessive Migration bestehender Systeme möglich.
Zentral gespeicherte Templates lassen sich ohne weiteres mit bestehenden anderen Systemen, zu einer 2 Faktor Kontrolle kombinieren. Die Sicherheit steigt, weil 2 Token kombiniert werden und beide übereinstimmen müssen.
Falls eine zentrale Speicherung aufgrund von langsamer oder fehlender Internetverbindung nicht umgesetzt werden kann, ist Template on Card
die passende Lösung. Sie holt auch die Personen ab, die im Besitz ihrer Daten bleiben wollen. Das Konzept „Own Your Data“ verbindet die Daten der Karte mit einer Prüfung der „Biometrie“, genauer gesagt mit dem Vergleich der Life Daten mit den Vektoren auf der Karte. Der Sicherheitsgewinn, im Vergleich zur Karte mit PIN, ist in dieser Kombination sehr hoch. Eine Karte die abhanden gekommen ist, kann nicht einfach von jemand anderem genutzt werden.
Sichere Zutrittskontrolle nach Ihren Bedürfnissen
Durch modernste Biometrie-Technologie stellt digiMEGRA sicher, dass nur berechtigte Personen Zutritt zu sensiblen Bereichen erhalten. Die biometrischen Templates werden zentral oder individuell gespeichert. Mit Own Your Biometrics hat der Dateneigentümer „seine“ Biometrie dann immer dabei. Auf einer Karte, auf dem Phone oder als QR-Code.
- Single- und Multifaktor-Identifizierung: Sie definieren Ihren Sicherheitsstandard und mit digiMEGRA setzen wir in um. digiMEGRA ist flexibel und folgt ihren Anforderung an das Security Level. digiMEGRA kann klassisches ein-Finger-Auflegen und 4 Finger berühungslos. Das System unterstützt 3D Gesichtserkennung oder Iris. Erkennung. Mit biometrische Mehrfaktor-Authentifizierung sichert digiMEGRA gegen professionellste Attacken.
- Pin, Chip, Phone: digiMEGRA kann auch PIN, Chip und Mobile Credentials auf dem Smartphone. Ihr Bestandssystem bleibt erhalten und wird nach Bedarf durch biometrische Faktoren ergänzt.
Flexibilität und Integration:
- Für die Fabrik, Verwaltung, Forschung, Entwicklung oder im Kraftwerk : digiMEGRA ist für eine Vielzahl von Anwendungen geeignet und lässt sich an unterschiedliche Sicherheitsbedürfnisse anpassen.
- Sicherheitsniveau skalierbar: Durch Multi-Faktor- und Multi-Token-Technologie können Sie das Sicherheitsniveau je nach Bedarf erhöhen oder anpassen.
- Polyvalente Schnittstelle zu Bestandssystemen: Die flexible Integration in bestehende Systeme ermöglicht eine nahtlose Anbindung an Türen, Gates, Aufzüge und Alarmanlagen.
- Open Interface: Einfacher Anschluss an bestehende Kontrollsysteme und Infrastruktur durch Multiflex Schnittstelle.
Mit digiMEGRA – Access Control setzen Sie auf eine fortschrittliche, sichere und anpassungsfähige Lösung für Ihre Zutrittskontrolle, die höchsten Sicherheitsansprüchen gerecht wird und gleichzeitig benutzerfreundlich und effizient ist.